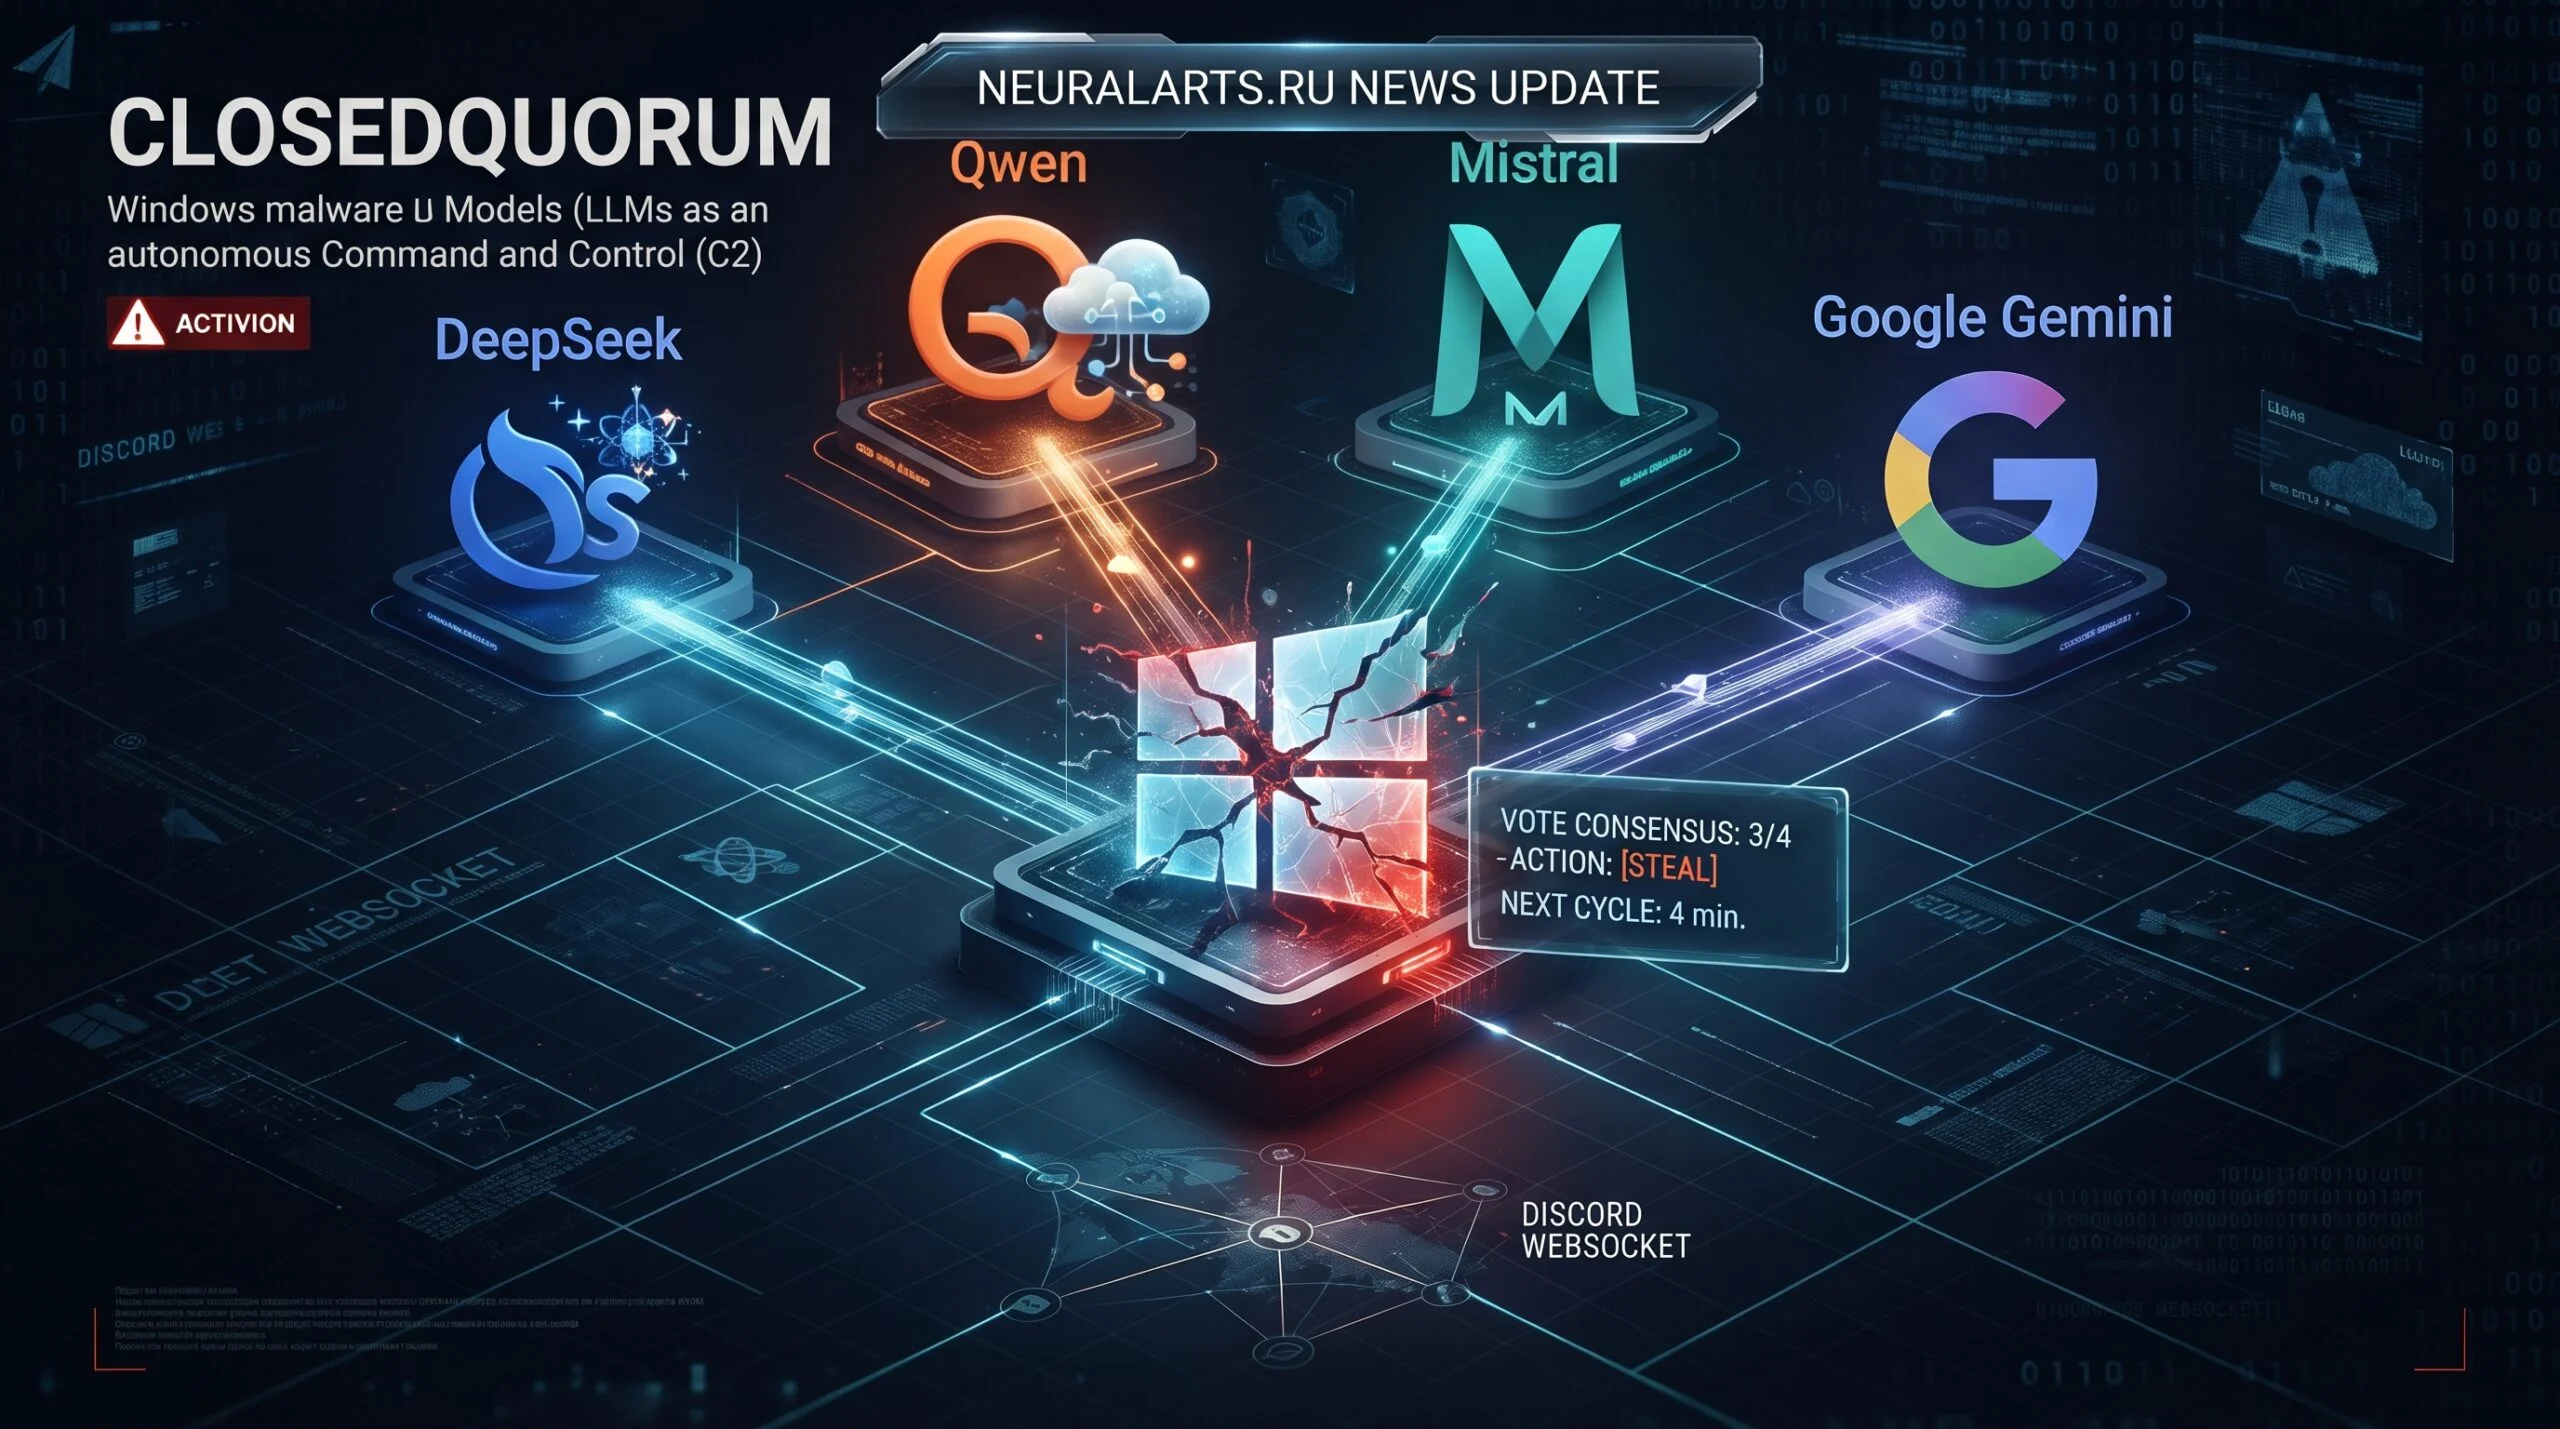
Исследователи Cisco Talos зафиксировали появление первого публично задокументированного Windows-импланта, использующего крупные языковые модели (LLM) как полноценный командный центр (C2) без участия человека-оператора.
Как это работает
После успешного заражения компьютера малварь не обращается к классическому C2-серверу злоумышленника. Вместо этого задействуется автономная цепочка принятия решений.
Сбор данных и генерация запроса
Вредоносное ПО собирает первичную информацию о системе, после чего формирует системный промпт, в котором позиционирует себя как «advanced malware strategist».
Мультимодельное голосование
Сформированный промпт отправляется одновременно четырём коммерческим LLM:
- DeepSeek
- Qwen (Alibaba)
- Mistral
- Google Gemini
Модели голосуют за следующее действие из фиксированного списка.
Варианты возможных действий
- steal: кража учётных данных (LSASS, пароли из Chrome/Edge/Firefox) и криптокошельков (MetaMask, Exodus, Ethereum и др.).
- inject: внедрение кода в системные процессы.
- persist: закрепление в системе (через реестр, запланированные задачи, WMI).
- move: горизонтальное перемещение по сети.
Разрешение конфликтов
Побеждает действие, набравшее большинство голосов. В случае ничьей приоритет распределяется в строгом порядке: DeepSeek → Qwen → Mistral → Gemini.
Запросы к моделям отправляются каждые 5–15 минут, полностью исключая необходимость участия оператора после первоначального развертывания.
Технические детали реализации
- Стек и размер: Написан на языке Go, размер бинарника составляет около 16,4 МБ.
- Экстракция данных: Украденные данные перенаправляются через Discord webhook.
- Текущий статус: В проанализированном образце обнаружены заглушки (placeholder API-ключи и фейковый webhook), подтвержденного полного цикла атак в дикой природе пока нет.
- Атрибуция: Замечены следы связи разработчика с кардинговыми форумами (датированные ещё 2025 годом).
Инструменты обнаружения: Фреймворк CAIRN
Одновременно с публикацией отчета Cisco Talos выложила в открытый доступ собственный фреймворк CAIRN (Cognitive Artifact Intelligence Research Network).
Инструмент предназначен для поиска AI-интегрированной малвари статическим методом по метаданным (без необходимости запуска образцов) — включая отпечатки промптов, встроенные API-ключи LLM-провайдеров и строки jailbreak-инструкций.
Почему это открытие имеет критическое значение
Появление CLOSEDQUORUM знаменует качественный скачок: ИИ перестает быть лишь вспомогательным инструментом для написания кода или генерации фишинговых текстов. Теперь вся тактическая фаза постинтервальной фазы атаки полностью делегирована нейросетям.
Переход от концепта «LLM как опциональная фича» к «полностью автономному мультимодельному консенсусу без участия человека» занял у злоумышленников меньше года.
Обсуждение (0)